【初心者向け】フィッシングとは?仕組み・特徴・実例・注意点を完全解説
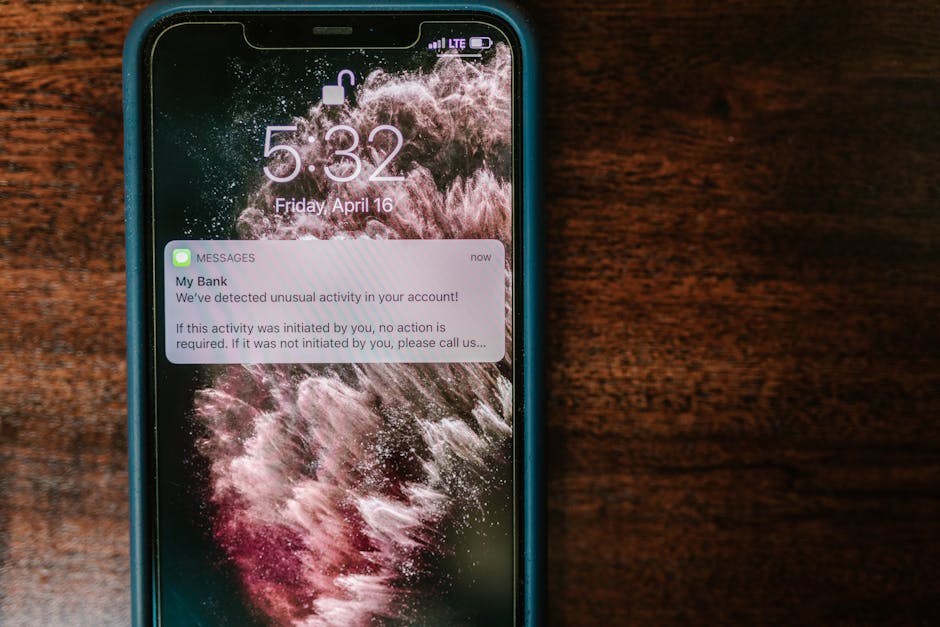
フィッシング(Phishing)とは、正規のサービスや企業を装って偽のサイト・メールに誘導し、パスワードや秘密鍵などの機密情報を騙し取るサイバー攻撃の手法です。仮想通貨の世界では、一度資産を奪われると原則として取り戻せないため、被害は致命的になりえます。2023年だけでフィッシングに関連した仮想通貨被害額は全世界で推計4億ドルを超えており、初心者・上級者を問わず誰もがターゲットになり得ます。この記事では、フィッシングの仕組みから歴史・実例・失敗パターン・対策まで体系的に解説します。読み終えた後には「自分の身を守るために今日すべきこと」が明確になるはずです。
フィッシングとは?1分でわかる基本
フィッシングとは、信頼できる組織・人物を偽装して標的を罠サイトへ誘い込み、ログイン情報・秘密鍵・クレジットカード番号などを窃取する詐欺的攻撃手法です。名称の「Ph」は「Phone Phreaking(電話ハッキング)」に由来し、"fishing(釣り)"と掛けた造語とされています。仮想通貨取引所のMetaMask・Binance・Coinbaseなど実在サービスの偽サイトが日々量産されており、URLの1文字違いに気付かないまま秘密鍵を入力してしまうケースが後を絶ちません。フィッシングを理解することは、Web3時代の「基本的な自衛手段」を身に付けることと同義です。
フィッシングの仕組み・しくみを図解レベルで解説
フィッシングの流れを「釣り」に例えると理解しやすくなります。攻撃者は「餌(偽メール・偽SNS投稿)」を水面に垂らし、被害者が食いついた瞬間に「針(偽サイト)」で個人情報を引き抜く構造です。具体的なステップは以下の通りです。
- ステップ1:偽装メール・DM送信 「MetaMaskウォレットが一時停止されました。今すぐ確認を」のような緊急性を煽る文面で被害者にリンクをクリックさせます。送信元アドレスは support@metamаsk.io(「а」がキリル文字)のように本物と見分けにくい細工が施されています。
- ステップ2:偽サイトへのリダイレクト クリック先は正規サイトと見た目がほぼ同じHTMLをコピーした偽ページです。URLは metamask-security.io や binance-login.net など、本物に似た別ドメインが使われます。
- ステップ3:情報入力・窃取 被害者がパスワードや12〜24語のシードフレーズを入力した瞬間、その情報は攻撃者のサーバーへリアルタイムで送信されます。
- ステップ4:資産の即時移動 窃取された秘密鍵を使い、攻撃者はウォレット内の全資産を自分のアドレスに移転します。ブロックチェーンの取引は不可逆であるため、送金が完了すれば回収はほぼ不可能です。
銀行に例えるなら、「銀行員を名乗る人物が自宅を訪問し、本物そっくりの書類にATM暗証番号を書かせる」行為に相当します。デジタル化しただけで、詐欺の本質は古典的な「なりすまし」です。
フィッシングの歴史・背景
フィッシングという言葉が初めて記録されたのは1996年のことです。当時、America Online(AOL)のユーザーを狙ったハッカーグループがサポートを偽装してパスワードを収集していたとされ、ハッカーフォーラム「alt.2600」でこの手口が"phishing"と呼ばれ始めました。
2003年には世界初の大規模フィッシング攻撃として、米国の大手銀行CitibankとPayPalを標的とした組織的キャンペーンが観測されました。被害総額は数百万ドル規模に達し、フィッシング対策組織APWG(Anti-Phishing Working Group)が同年設立されます。
仮想通貨領域では、2017年のICOブームを境に被害が急増しました。イーサリアム(ETH)建てのトークンセールを装った偽サイトが乱立し、この時期だけで推計5,000万ドル超が詐取されたと報告されています。2022年には分散型取引所Uniswapの公式サイトを模倣した攻撃で、約800万ドルのETHが窃取された事例も確認されました。2023年現在、AIを活用した精巧な文章生成・顔写真合成により、フィッシングメールの見分けはさらに困難になっています。
フィッシングが「攻撃者にとって」持つ特徴5つ
(注:以下は攻撃者視点の分析です。防御策の理解のために把握してください。)
- 1. 低コスト・高リターン:偽サイト1件の作成コストは数千円程度ですが、成功した場合の被害額は数百万〜数千万円規模になることがあります。費用対効果の高さが攻撃者を引き付けます。
- 2. 技術的難易度が低い:正規サイトのHTMLをコピーするだけで偽サイトが完成します。高度なプログラミング知識がなくてもダークウェブ上でキット(Phishing-as-a-Service)を購入可能で、2023年時点で月額100〜300ドル程度で売買されています。
- 3. 被害の不可逆性(仮想通貨特有):仮想通貨送金はチャージバックが存在しないため、クレジットカード詐欺と異なり被害者が損失を取り戻す正規の手段がほぼありません。
- 4. 匿名性による追跡困難:攻撃者はTorネットワークやプライバシーコイン(Moneroなど)を使って身元を隠すため、国際的な捜査が複雑化します。
- 5. スケーラビリティ:1通のメールを100万人に送信するコストは、1人に送る場合とほぼ同じです。大量配信により、わずか0.1%が騙されるだけでも数千人規模の被害者が生まれます。
フィッシングのデメリット・リスク3つ(被害者視点)
- 1. 資産の全損リスク:ウォレットのシードフレーズが漏洩した場合、ウォレット内の全トークンが即時に転送されます。2022年のBadger DAOフィッシング攻撃では、ユーザー合計で約1億2,000万ドルの被害が報告されています。ハードウェアウォレットを持っていても、フィッシングで承認トランザクションに署名してしまえば無意味になります。
- 2. 個人情報の二次被害:フィッシングで取得された氏名・住所・マイナンバーは、別の詐欺(なりすまし口座開設など)に転用されます。仮想通貨取引所ではKYC(本人確認)書類を提出するケースが多く、一度漏洩するとダークウェブで数十ドル〜数百ドルで売買される実態があります。
- 3. 心理的・時間的コスト:被害後の警察への被害届、取引所へのアカウント停止依頼、税務上の損失計上処理など、対応に数十時間を要することがあります。精神的なダメージも無視できず、仮想通貨投資自体への不信感につながるケースも報告されています。
フィッシングの具体的な手口・実例(防御のための知識)
実際の攻撃事例を知ることが最大の防御策になります。以下に実在サービスを舞台にした典型的な3パターンを示します。
- 例1:MetaMask偽サポートDM Twitterでウォレット不具合を呟くと、数分以内に「MetaMask公式サポート」を名乗るアカウントからDMが届き、「シードフレーズを入力してください」と誘導されます。MetaMask公式は絶対にシードフレーズを要求しません。この手口による被害は2022年だけで数千件が報告されています。
- 例2:Binance偽ログインページ 「セキュリティ警告:不審なログインを検知」という件名のメールが届きます。リンク先はbinаnce.com(「а」がキリル文字)という偽ドメイン。2FA(二段階認証)コードまでリアルタイムで中継するリバースプロキシ型の手口も確認されており、2FAがあっても突破されるケースが増えています。
- 例3:NFTエアドロップ詐欺(OpenSea利用者向け) 「あなたのウォレットに無料NFTが付与されました」としてOpenSeaに似たUIの偽サイトに誘導し、ウォレット接続後に「setApprovalForAll」という全資産承認のトランザクションに署名させます。署名した瞬間、保有するNFTと ERC-20トークンが全て転送されます。
初心者がやりがちな失敗と対策
- 失敗1:URLを最後まで確認しない 「binance」という文字列があれば安心してしまうが、binance-login.net や binаnce.com は偽物です。対策:ブックマークから直接アクセスする習慣を徹底し、メールやSNSのリンクは原則クリックしない。ブラウザ拡張機能「MetaMask Snaps」や「Pocket Universe」で不正サイトを事前検知する方法も有効です。
- 失敗2:シードフレーズをデジタル保存する スマートフォンのメモアプリ・クラウドストレージ・LINEのノートにシードフレーズを保存し、アカウント乗っ取りで丸ごと奪われるパターンです。対策:シードフレーズは紙またはスチール製バックアップ(Cryptosteel等)に手書きで記録し、オフライン保管を徹底します。
- 失敗3:「公式っぽい」TwitterアカウントのDMを信用する フォロワー数が多く青バッジ(旧来の認証)が付いていても、購入・乗っ取りアカウントである可能性があります。2023年以降、Xの認証バッジは月額課金で取得可能になったため、バッジの信頼性は大きく低下しました。対策:公式サポートからDMが届くことは基本的にないと認識し、連絡が必要な場合は自分から公式サイトのサポートページへアクセスします。
- 失敗4:ウォレット接続のトランザクション内容を確認しない 「接続」ボタンを押すだけなら安全ですが、その後に署名を求めるトランザクションが発生します。内容を読まずに「確認」を押すと、全資産の移転権限を与えてしまいます。対策:Revoke.cash などのツールで定期的に不審な承認を取り消す習慣を持ちましょう。
フィッシングと関連する用語
- スピアフィッシング(Spear Phishing):不特定多数ではなく特定の個人・企業を狙い撃ちにするフィッシング。被害者の名前・役職・取引履歴を事前調査した上で高度にカスタマイズされたメールが送られるため、通常のフィッシングより成功率が高いとされます。
- スミッシング(Smishing):SMS(ショートメッセージ)を使ったフィッシング。「宅配便の不在通知」などに偽装したリンクをSMSで送る手口で、フィッシングのSMS版と理解してください。
- ファーミング(Pharming):DNSサーバーを改ざんし、正規のURLを入力しても偽サイトへ転送させる攻撃。フィッシングがリンクのクリックを必要とするのに対し、ファーミングはURLを正しく入力しても被害に遭う点が異なります。
- ソーシャルエンジニアリング(Social Engineering):技術的な脆弱性ではなく「人の心理」を突く詐欺手法の総称。フィッシングはソーシャルエンジニアリングの代表的な実装例のひとつです。
- ラグプル(Rug Pull):開発者が資金を集めた後に逃亡するDeFi詐欺。フィッシングが「既存資産の窃取」であるのに対し、ラグプルは「新規投資の詐取」という点で性質が異なります。両者とも仮想通貨詐欺の主要カテゴリです。
よくある質問(FAQ)
Q1. ハードウェアウォレット(Ledger・Trezorなど)を使えばフィッシングは防げますか?完全には防げません。ハードウェアウォレットは「秘密鍵をオフラインに保管する」点で優秀ですが、フィッシングサイトで悪意あるトランザクションに署名してしまうリスクは残ります。例えば「NFTの受け取り」と称して「全資産の移転承認」トランザクションに署名させる手口には、ハードウェアウォレットでも騙されます。トランザクションの内容を画面で確認する習慣が不可欠です。
Q2. フィッシング被害に遭ったら警察に届けるべきですか?届け出ること自体は推奨しますが、仮想通貨の被害回収は現状ほぼ期待できません。日本では警察庁サイバー犯罪相談窓口への通報のほか、利用していた取引所へ即時連絡し、該当アドレスのブラックリスト登録を依頼することが二次被害の防止につながります。また、攻撃に使われたドメインをGoogle Safe Browsingに報告することで、他の被害者を減らす貢献ができます。
Q3. フィッシングメールの見分け方を一言で教えてください。「緊急性の煽り」と「URL・送信元アドレスの不一致」の2点に着目してください。正規企業がメールで「今すぐシードフレーズを入力しないとアカウントが消滅」などと求めることはまず存在しません。メールのリンクにカーソルを乗せて表示されるURLが公式ドメインと一致しているか、送信元メールアドレスが公式ドメイン(@binance.comなど)と完全に一致しているかを確認する習慣をつけましょう。
まとめ:フィッシングを理解して仮想通貨の世界を安全に歩もう
この記事で解説した内容を振り返ります。フィッシングとは正規サービスを偽装して機密情報を騙し取る攻撃手法であり、1996年のAOL時代から現在のDeFi・NFT時代まで進化し続けています。2023年の被害額は4億ドルを超え、AIの活用により偽装の精度はさらに上がっています。防御の基本は「URLを自分でブックマーク入力する」「シードフレーズをオフライン保管する」「トランザクション内容を必ず読む」の3点です。次のステップとして、当ブログの「スマートコントラクト承認リスクの管理方法」「ハードウェアウォレット入門」「セルフカストディ完全ガイド」もあわせて読むと、より立体的なセキュリティ知識が身に付きます。仮想通貨の世界は自己責任が原則ですが、正しい知識があれば多くのリスクは事前に回避できます。
【免責事項】本記事は情報提供のみを目的としており、投資助言・法的助言を構成するものではありません。仮想通貨への投資は価格変動リスクを伴い、投資元本が保証されるものではありません。セキュリティ対策の実施については、各サービスの公式ドキュメントおよび専門家の助言を参照の上、ご自身の判断と責任において行ってください。本記事に記載された情報は執筆時点のものであり、最新情報と異なる場合があります。
📚 関連記事
💡 おすすめサービス
暗号資産投資をもっと便利に。
📊 クリプタクトで損益計算を自動化 💼 暗号資産専門税理士に無料相談 💎 PBR! で投資戦略を学ぶ 📈 DMM FX で口座開設(キャッシュバック) 🛒 楽天で関連書籍を見る※ 当サイトはアフィリエイトプログラムに参加しています。


